

Les limites des bastions traditionnels
Les bastions occupent depuis longtemps une place centrale dans les politiques de sécurité des systèmes d’information.
Conçus pour tracer et contrôler les accès à privilèges (PAM), ils constituent le point d’entrée principal vers les environnements critiques.
Pourtant, la plupart des bastions historiques reposent encore sur une architecture vieillissante : un empilement de composants qui s’appuie sur des connexions entrantes et des environnements partagés.
Ce modèle atteint aujourd’hui ses limites :
- Architecture rigide et dépendante : faible modularité, dépendance à la virtualisation, aucune isolation réelle.
- Maintenance chronophage : mises à jour manuelles, politiques hétérogènes selon les sites.
- Surface d’attaque étendue : ports ouverts, mouvement latéral possible, privilèges souvent persistants.
- Coûts et complexité croissants : multiplication des composants, coût total de possession (TCO) difficile à maîtriser.
Ce n’est pas seulement une question de produit : c’est une question d’architecture.
Les bastions classiques ont été conçus pour un monde statique. Or, l’infrastructure moderne est hybride, éphémère et distribuée.
Vers un modèle d’accès isolé et éphémère
Les menaces actuelles ne se contentent plus d’exploiter des vulnérabilités logicielles : elles ciblent directement les sessions, les identités et les mécanismes de gestion des accès.
D’où la nécessité d’un modèle plus granulaire, fondé sur l’isolation, la non-persistante et la supervision fine.
Les nouveaux bastions adoptent ainsi une approche conteneurisée : chaque session est exécutée dans un environnement isolé, éphémère et détruit à la fermeture.
L’utilisateur n’accède plus à un réseau interne complet, mais à une application cible.
Cette approche permet :
- Une isolation stricte des sessions (aucune latéralité possible)
- Une suppression des routes réseau persistantes
- Une réduction drastique des privilèges accordés
- Une traçabilité complète de chaque action
Autrement dit, l’accès devient temporaire, contrôlé et contextualisé : un principe clé du modèle Zero Trust appliqué aux accès à privilèges.
Impact opérationnel et réduction du coût de possession
Au-delà des gains de sécurité, les architectures conteneurisées ont un impact mesurable sur les coûts opérationnels.
L’absence de VDI lourd, la suppression des environnements persistants et la centralisation de l’administration réduisent significativement la charge de maintenance.
Le modèle d’accès à l’usage (“only pay for what you connect”) limite les licences inactives et les ressources gaspillées, tout en simplifiant la planification budgétaire
L’architecture cloud-native comme socle
L’un des apports majeurs de cette évolution réside dans la modularité.
Les architectures conteneurisées s’appuient sur des environnements multi-cluster et multi-datacenter, capables de répartir la charge et d’assurer la continuité d’activité même en cas de défaillance locale.
Contrairement aux bastions classiques souvent liés à un hyperviseur unique (VDI, VMware), ce modèle est cloud-native : il s’intègre à la fois dans des infrastructures on-premises, hybrides ou cloud public, tout en restant indépendant des couches sous-jacentes.
La gestion des accès se fait depuis une console centralisée, avec des politiques homogènes et des contrôles unifiés à l’échelle mondiale.
Cette vision globale répond à un besoin longtemps insatisfait des équipes sécurité :
avoir un seul point de vérité sur les privilèges et les connexions actives.
Performance et expérience utilisateur
L’une des critiques récurrentes adressées aux solutions d’accès sécurisé concerne la dégradation des performances.
Les technologies d’isolation modernes contournent cet écueil grâce à des protocoles optimisés.
Dans le cas présent, la transmission ne repose plus sur un flux RDP classique, mais sur un flux WebRTC chiffré, garantissant :
- une synchronisation audio/vidéo stable,
- une expérience fluide jusqu’en 4K à 60 FPS,
- et une compatibilité avec les outils graphiques ou métiers à forte exigence visuelle.
L’expérience utilisateur devient ainsi un paramètre de sécurité : un environnement fluide limite les contournements et les usages non conformes.
Sécurité augmentée et supervision intelligente
Les nouveaux modèles de bastion intègrent des fonctions d’observabilité et de supervision continue.
Chaque session peut être enregistrée, transcrite et analysée en temps réel, avec une possibilité d’aller encore plus loin grâce à la détection d’intrusion assistée par IA.
Ce niveau d’analyse granulaire transforme le bastion d’un simple point de passage en une source de renseignement de sécurité. Corrélés à d’autres flux (SIEM, EDR, IAM), ces signaux renforcent la visibilité globale des opérations à privilèges.
Vers un bastion souverain et unifié
La fragmentation historique des solutions PAM a souvent conduit à une perte de cohérence.
La tendance actuelle est à la convergence : regrouper l’ensemble des accès distants critiques au sein d’une même plateforme de confiance.
Cette convergence permet :
- d’unifier les politiques d’accès,
- de simplifier la conformité,
- et de réduire la complexité opérationnelle
En parallèle, la souveraineté devient un critère stratégique : le choix des régions d’hébergement, la gestion des données de session et la conformité RGPD font désormais partie intégrante des exigences d’un bastion moderne.
Vers un modèle centré sur les sessions
L’évolution des architectures d’accès à privilèges illustre un mouvement de fond :
le passage d’un modèle centré sur les infrastructures à un modèle centré sur les sessions.
La conteneurisation, l’isolation et la centralisation redéfinissent le rôle du bastion dans tout écosystème de sécurité. Non plus comme un outil d’administration, mais comme une brique d’architecture Zero Trust, adaptable, auditable et souveraine.
Du bastion classique au bastion moderne : l’approche conteneurisée de Reemo Bastion+
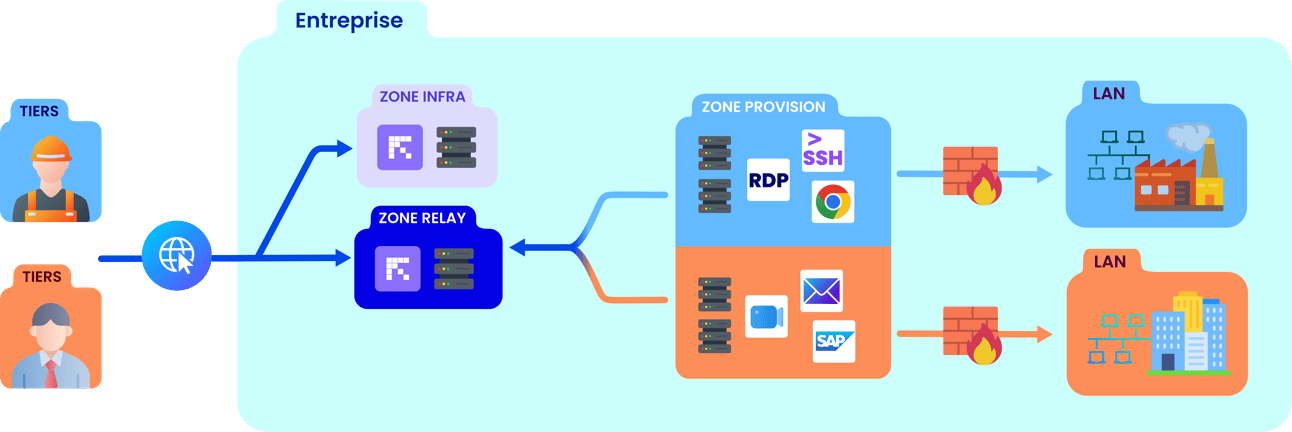
Avec Reemo Bastion+, l’accès à privilèges entre dans une nouvelle ère : celle du bastion moderne, fondé sur l’isolation conteneurisée, la centralisation des politiques Zero Trust et la souveraineté des environnements critiques.


Laisser un commentaire